

L’article 8ter du projet de loi Narcotrafic vise à contraindre les services chiffrés à fournir un accès aux forces de l’ordre et fait son retour à l’Assemblée nationale.
- Le gouvernement défend une nouvelle approche excluant les «backdoors», mais les experts en cybersécurité dénoncent un affaiblissement du chiffrement.
- La patronne de la DGSI elle-même insiste sur un besoin vital d’accès aux conversations pour des raisons de sécurité nationale, mais peine à donner une argumentation technique.
- Le petit groupe de députés spécialistes du numérique critique une mesure inefficace et dangereuse, qui créerait des vulnérabilités exploitables.
- Guillaume Poupard, ancien directeur de l’ANSSI, qui est aussi une pointure en cryptographie, dénonce cette approche :
La question de savoir s’il s’agit ou pas de backdoors🚪 est stérile. Modifier des fonctions de sécurité de manière cachée afin de contrevenir à leur raison d’être, c’est introduire une porte dérobée. Point.Est-ce que cette méthode est moins dangereuse que l’affaiblissement des mécanismes de chiffrement🔐 ou le séquestre des clés🔑 ? Ca ne fait aucun doute. Mais moins idiot que totalement crétin n’est pas nécessairement synonyme d’intelligent…
- Signal a déjà annoncé son retrait si la loi est adoptée.
- L’exemple de Telegram, cité en justification, est jugé hors sujet car son chiffrement n’est pas activé par défaut.
Le débat soulève de profondes inquiétudes sur la souveraineté et la sécurité numérique en France, révélant un problème de gouvernance.
Nous avons besoin d’un ministre du Cyber et d’une ANSSI directement placée sous l’autorité du Premier ministre. Lorsqu’on n’est pas dans la conversation, dans la réunion ou au conseil des ministres, impossible de savoir si la personne censée défendre ces sujets le fera avec le même engagement, la même précision et la même conviction.
La relation entre technologie et politique est avant tout une question d’expérience. Beaucoup de ministres pensent pouvoir naviguer à l’intuition. Cela peut fonctionner dans certains domaines, mais certainement pas pour le numérique, où une réelle expertise et un accès au savoir technique sont indispensables.
C’est encore plus vrai dans le monde de la cybersécurité, où l’expérience se forge à travers des crises évitées (ou non) et des problèmes de gouvernance surmontés (ou non). Ce n’est pas un domaine où l’on peut se contenter de postures.
Il est essentiel de le rappeler, car l’histoire ne cesse de se répéter.
Prenons l’exemple du chiffrement : je me souviens avoir rencontré John Perry Barlow et les membres de l’EFF à l’époque du débat sur la puce Clipper, cette fameuse “Clipper Chip” que la NSA voulait imposer dans tous les outils de communication électronique.
 Lucas Ropek
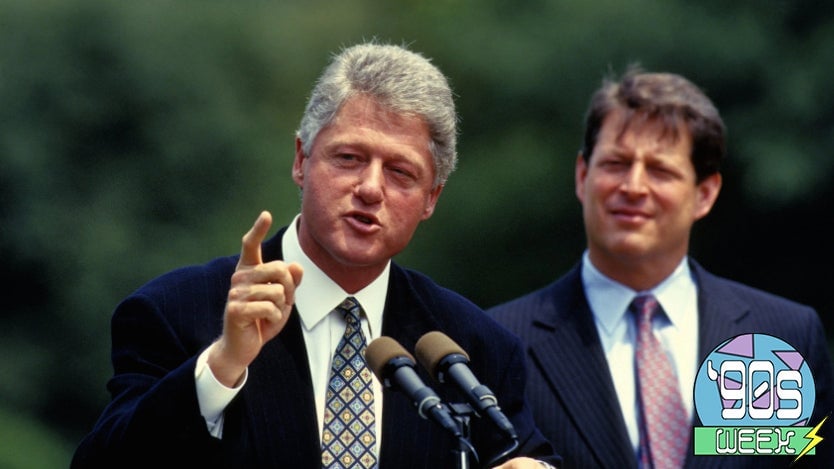
Je me souviens qu’à l’époque, le chiffrement était illégal en France pendant des années, alors que les États-Unis l’avaient déjà sanctuarisé. Il a fallu du temps pour enfin reconnaître qu’il constitue un droit fondamental à la vie privée.
 Olivier Debouzy
Les spécialistes du Cloud Act comprendront le clin d'oeil ;)
La question de son affaiblissement revient sans cesse. Nous l’avons déjà vécue avec les boîtes noires, où le Cnnum, contrairement à d’autres projets de loi, n’avait pas été consulté. J’avais alors insisté pour que nous publiions un communiqué sur le sujet, allant jusqu’à mettre ma démission de vice-président dans la balance.
Mais il faut le redire avec force : aujourd’hui, affaiblir la sécurité numérique est une pure folie.
Dans le contexte géopolitique actuel, ce serait comme exiger de chacun qu’il remette un double des clés de son appartement au gouvernement.
Imaginez-vous donner le double de vos clés de maison au ministère de l’Intérieur ?
Suite pour les membres
Lire l'article complet
Abonnez-vous pour lire l’article complet et accéder à tous les articles réservés aux abonnés payants.
Je m’abonne

